セキュリティエンジニアの採用方法|専門家かテックリードかの判断
最初のセキュリティエンジニアは、専門家に絞らず、セキュリティも担えるテックリードを迎える形も選択肢になります。プロダクトセキュリティ、顧客への説明と監査の対応、コーポレートセキュリティ、監視とインシデント対応など、守る対象に応じて役割を選びます。
セキュリティエンジニアの採用では、セキュリティの専門家を探すのか、セキュリティも担えるエンジニアを探すのかを最初に判断します。セキュリティエンジニアの採用は、大口の顧客から届いたセキュリティチェックシートに社内で答えきれなくなったことや、インシデントへの備えを経営から求められたことをきっかけに始まることがあります。セキュリティチェックシートは顧客がセキュリティの体制を確かめるために送る質問票、インシデントは情報漏えいや不正アクセスなどのセキュリティの事故を指します。
セキュリティエンジニアは、情報資産を攻撃やインシデントから守る職種の総称です。技術的な対策だけでなく、社内の規程づくりや監査への対応を担う場合もあります。守る対象が自社のプロダクトなのか、社内の端末やSaaSなのかで、必要な経験が大きく分かれます。職種の定義は用語集のセキュリティエンジニアで、種類ごとの違いはセキュリティエンジニアとは|種類一覧と採用要件の書き分け方で説明しています。
この記事では、最初の1人を専門家で探すか、テックリードに担ってもらうかという判断を軸に、要件の決め方、探し方、見極め方を紹介します。支援先で探す人物像を切り替えた事例も取り上げます。
セキュリティエンジニアの採用が必要かどうかを判断する観点
顧客のセキュリティチェックシートに答えられない、インシデントが起きたときの手順が決まっていない、といった不安は、守るべき情報や顧客が増えるほど大きくなります。採用の前に、何を守りたいのか、いまどこに不安があるのかを言葉にしておくと、候補者も自分の経験が合うかを判断しやすくなります。
セキュリティを開発者や情報システムの担当者が片手間で担う形に限界が出ているかは、次の点で確認します。
大口の顧客から、セキュリティチェックシートに答える機会が増えている
プロダクトの設計や開発の段階で、脆弱性を見つける担い手がいない
社内の端末やSaaSのアカウントが増え、誰が何にアクセスできるかを把握しきれない
インシデントが起きたときに、誰が調べてどう対応するかが決まっていない
一方で、年に一度の脆弱性の診断や、決まった手順の監視だけであれば、外部の診断サービスや監視のサービスで足りる場合もあります。
社内で最初のセキュリティエンジニアとして迎える場合は、セキュリティのリスクをどこまで許容するかを最終的に誰が判断するかを、採用の前に経営と開発責任者で合意しておきます。開発責任者を置いていない会社では、この判断を代表が持つのか、ほかの役員が持つのかを先に決定しておきます。最初の1人には、作業を肩代わりしてもらうより、開発チームや社内の担当者が自分で安全に作業できるよう、手順やレビューの流れを整えることを任せます。
セキュリティエンジニアの種類と隣接職種との違い
セキュリティエンジニアには、守る対象と担う工程によって、いくつかの役割があります。プロダクトをつくってから動かし、インシデントに対応するまでの流れに沿って並べると、それぞれの持ち場が分かれます。
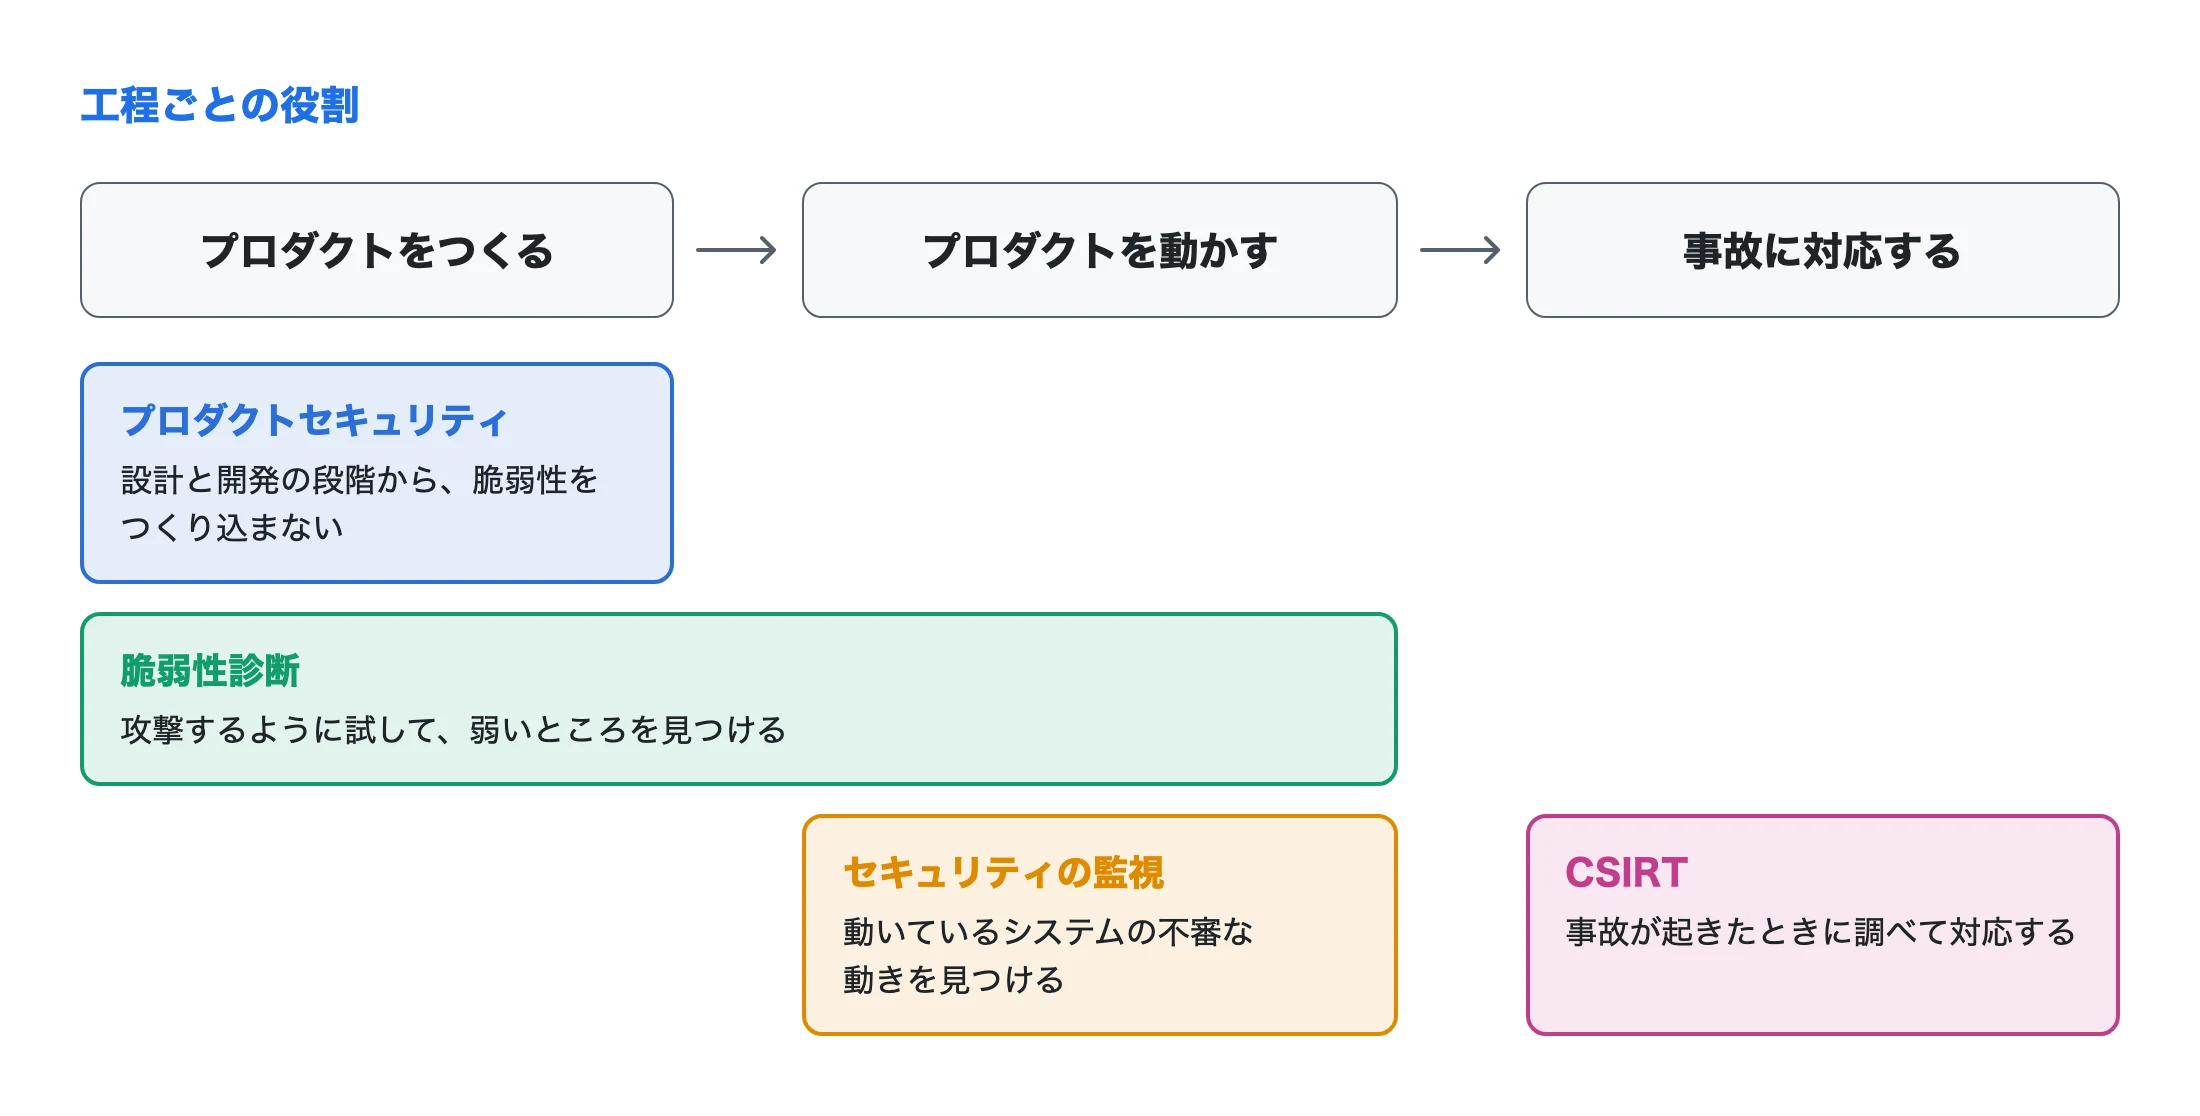
プロダクトセキュリティエンジニアは、自社が提供するプロダクトの設計や開発の段階から入り、脆弱性がつくり込まれないようにします。
脆弱性診断を担うエンジニアは、外から攻撃するように試して、システムの弱いところを見つけます。
セキュリティの監視を担うSOCアナリストは、動いているシステムの不審な動きを見つけます。
CSIRTのエンジニアは、インシデントが起きたときに原因を調べ、影響を抑えるための対応を進めます。
この流れとは別に、社内の端末やネットワーク、SaaSを守るコーポレートセキュリティエンジニアもいます。
隣接する職種とは、目的で区別します。SREやインフラエンジニアも権限やログの基盤をつくりますが、主な目的はサービスを止めずに動かすことです。情報システムの担当者は、社内の端末やアカウントを用意して、社員が使えるようにします。セキュリティエンジニアは、何を守るかを定めたうえで、診断、監視、インシデント対応や、各チームの手順づくりを担います。
セキュリティエンジニアの採用が難しい3つの理由
セキュリティエンジニアの採用では、国内の人材不足に加えて、役割の幅と、最初の1人に求める人物像の選び方が壁になります。
国内で不足する人材と給与の競争力
セキュリティの専門家の国際団体ISC2の「2025年版サイバーセキュリティ人材調査」には、日本の回答者1,225名を含む、世界のセキュリティの実務者16,029名が回答しました。予算の不足と人材の不足を扱った項目では、日本の回答者の42%が「必要な人材を確保できない」と答え、世界の29%を上回りました。「企業が競争力のある給与を提示していない」と答えた日本の回答者も39%で、世界の25%より高くなっています(ISC2「2025年版サイバーセキュリティ人材調査」)。
給与の競争力が課題として挙がっているため、年収の範囲は要件より先に経営と確認しておきます。選考が進んでから条件が合わないと分かると、それまでの時間が無駄になります。
企業ごとに大きく異なる役割
「セキュリティエンジニア」という職種名から想像する仕事は、人によって違います。自分たちが支援の中で見てきた求人では、任せる仕事はおおよそ次の4つの型に分かれます。右の列は、先ほどの図の役割との対応です。
役割の型 | 主な仕事 | 求人票に出てくる言葉 | 図の近い役割 |
|---|---|---|---|
プロダクトセキュリティ | 設計のレビューや脆弱性の対応を、開発チームと進める | プロダクトセキュリティ、セキュアコーディング、脆弱性管理 | プロダクトセキュリティ、脆弱性診断 |
顧客への説明と監査の対応 | 顧客のセキュリティチェックシートや監査に答え、社内の規程と運用を整える | ISMS認証、SOC2報告書、セキュリティチェックシート、規程 | 図には無い |
コーポレートセキュリティ | 端末、ネットワーク、SaaSのアカウントを守る。社員が生成AIを使うときに入力してよい情報の範囲や設定を定める | コーポレートセキュリティ、ゼロトラスト、ID管理、AI利用のガイドライン | コーポレートセキュリティ |
監視とインシデント対応 | 不審な動きを見つけ、インシデントが起きたときに対応する | SOC(監視の拠点)、CSIRT、インシデント対応、ログ | セキュリティの監視、CSIRT |
求人に「セキュリティ全般」とだけ書くと、プロダクトセキュリティとコーポレートセキュリティのどちらを任せるのかが書かれず、候補者は自分の経験が合うかを確かめられません。
表のセキュアコーディングは脆弱性を生まないコードの書き方を指します。ISMSは情報セキュリティを管理する仕組みについての第三者の認証、SOC2は外部の監査人が統制の状況を評価してまとめる報告書です。ゼロトラストは社内のネットワークからの通信でも信用せず毎回確かめる考え方、ID管理は社員のアカウントと権限をまとめて管理することを指します。
表の4つの型の中から、いちばん必要な型を1つ、多くても2つまで選びます。最初の1人に複数の型を任せる場合は、次の節と支援事例で紹介するとおり、専門家とテックリードのどちらの人物像で探すかを先に確定させます。
最初の1人を専門家に絞ると狭まる対象
社内にセキュリティの担当がいない段階では、表の4つの型のうち複数を1人に任せたくなります。しかし、複数の型の経験を持つセキュリティの専門家は、数が限られます。
一方で、技術の幅が広く、プロジェクトを進める力があるエンジニアであれば、セキュリティの専門家でなくても、最初の仕組みづくりを担える場合があります。どちらで探すかによって、声をかける相手の数と経歴は大きく異なります。顧客との契約や監査で専門の体制を求められている場合、規制の厳しい業界のデータを扱う場合、監視とインシデント対応を社内で回す場合は、専門家を探すほうが合います。
セキュリティの専門家からセキュリティも担えるテックリードに人物像を変えた支援事例
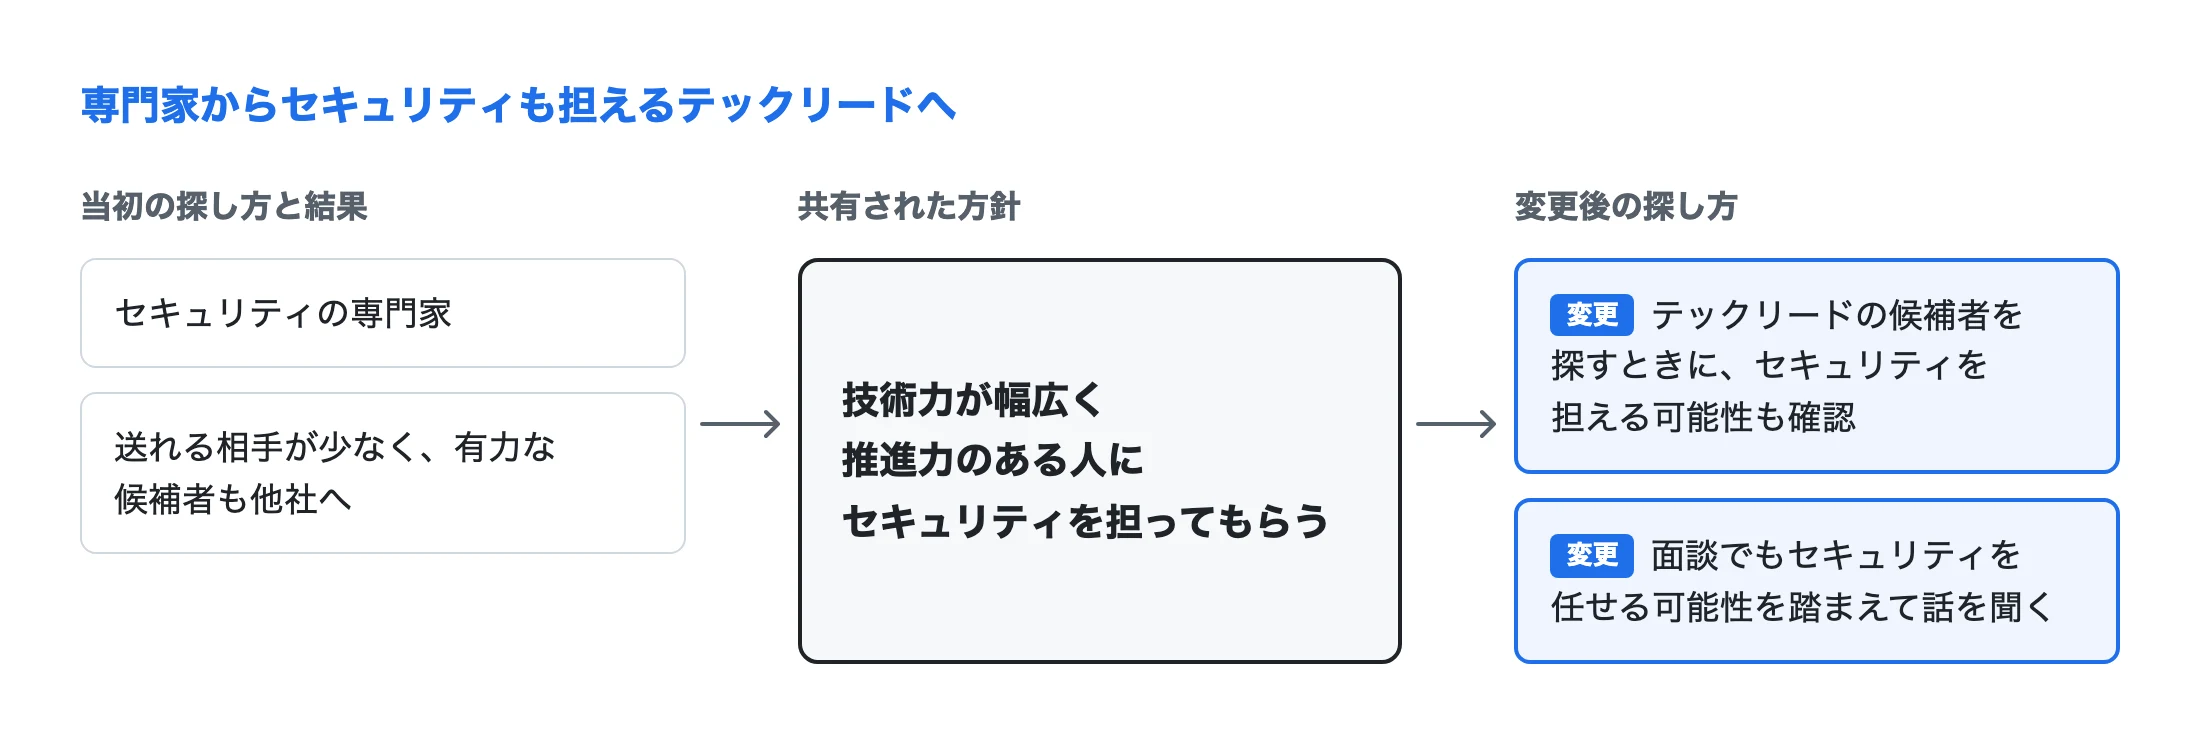
ある支援先では、セキュリティのポジションで探す人物像を、セキュリティの専門家から、技術力と推進力のあるテックリードがセキュリティも担う形に変更しました。支援先が特定されないよう、細部は変えています。
支援先の依頼時点の人物像
ある支援先では、プロダクトのセキュリティを担うエンジニアを、セキュリティの専門家として募集していました。あわせて、技術の基盤を担うテックリードのポジションも別に募集していました。
専門家に絞ったときに起きたこと
セキュリティのポジションは、スカウトを送れる相手がなかなか見つかりませんでした。定例でも、データや機械学習と並んで、送付の数が伸びにくいポジションとして毎回挙がっていました。経験の合う候補者が選考に進んだこともありましたが、他社の選考が先に進み、辞退となりました。
支援先から共有された方針の変更
定例で、先方からセキュリティのポジションの方針の変更が共有されました。
セキュリティの専門家というより、技術力がある程度あり、プロジェクトをリードできる人に、セキュリティを担ってもらう
テックリードであれば、セキュリティの経験が深くなくても、プロジェクトを推進していける
募集の枠の数は変えず、セキュリティの専門家の枠を、セキュリティも担えるリードの枠に切り替える
探す相手は、それまでテックリードのポジションで自分たちが探していた層と同じでよい、という方針でした。
変更後の探し方
この方針を受けて、自分たちはテックリードのポジションの候補者を探すときに、セキュリティを担える可能性もあわせて確認する形にしました。面談でも、セキュリティを任せる可能性を踏まえて話を聞く運用に変えています。
この事例から分かったこと
この事例で、社内で最初のセキュリティの担い手を専門家で探すか、技術力と推進力のある人に担ってもらうかによって、探す相手が大きく変わることがあると分かりました。
専門家とテックリードのどちらが合うかは、守る対象と、最初に何をつくりたいかによって異なります。採用担当がポジションを開く段階で「最初の1人に求めるのは専門性か、仕組みをつくって進める力か」を現場と確認しておくと、スカウトの対象を早い段階で確定できます。
セキュリティエンジニアの役割と要件の決め方
セキュリティエンジニアの要件は、資格名や製品名を並べるところから始めると、型の違う人まで対象に入ってしまいます。先に「入社した人が最初の1年で何を実現すると成功か」を書き、そこから必要な経験を逆算します。開発責任者から要件を聞き出す手順は、現場と目線を合わせる要件ヒアリングの設計にまとめています。任せない範囲や年収の幅を求人票にどう書くかは、求人票のテンプレートと書き方で扱っています。
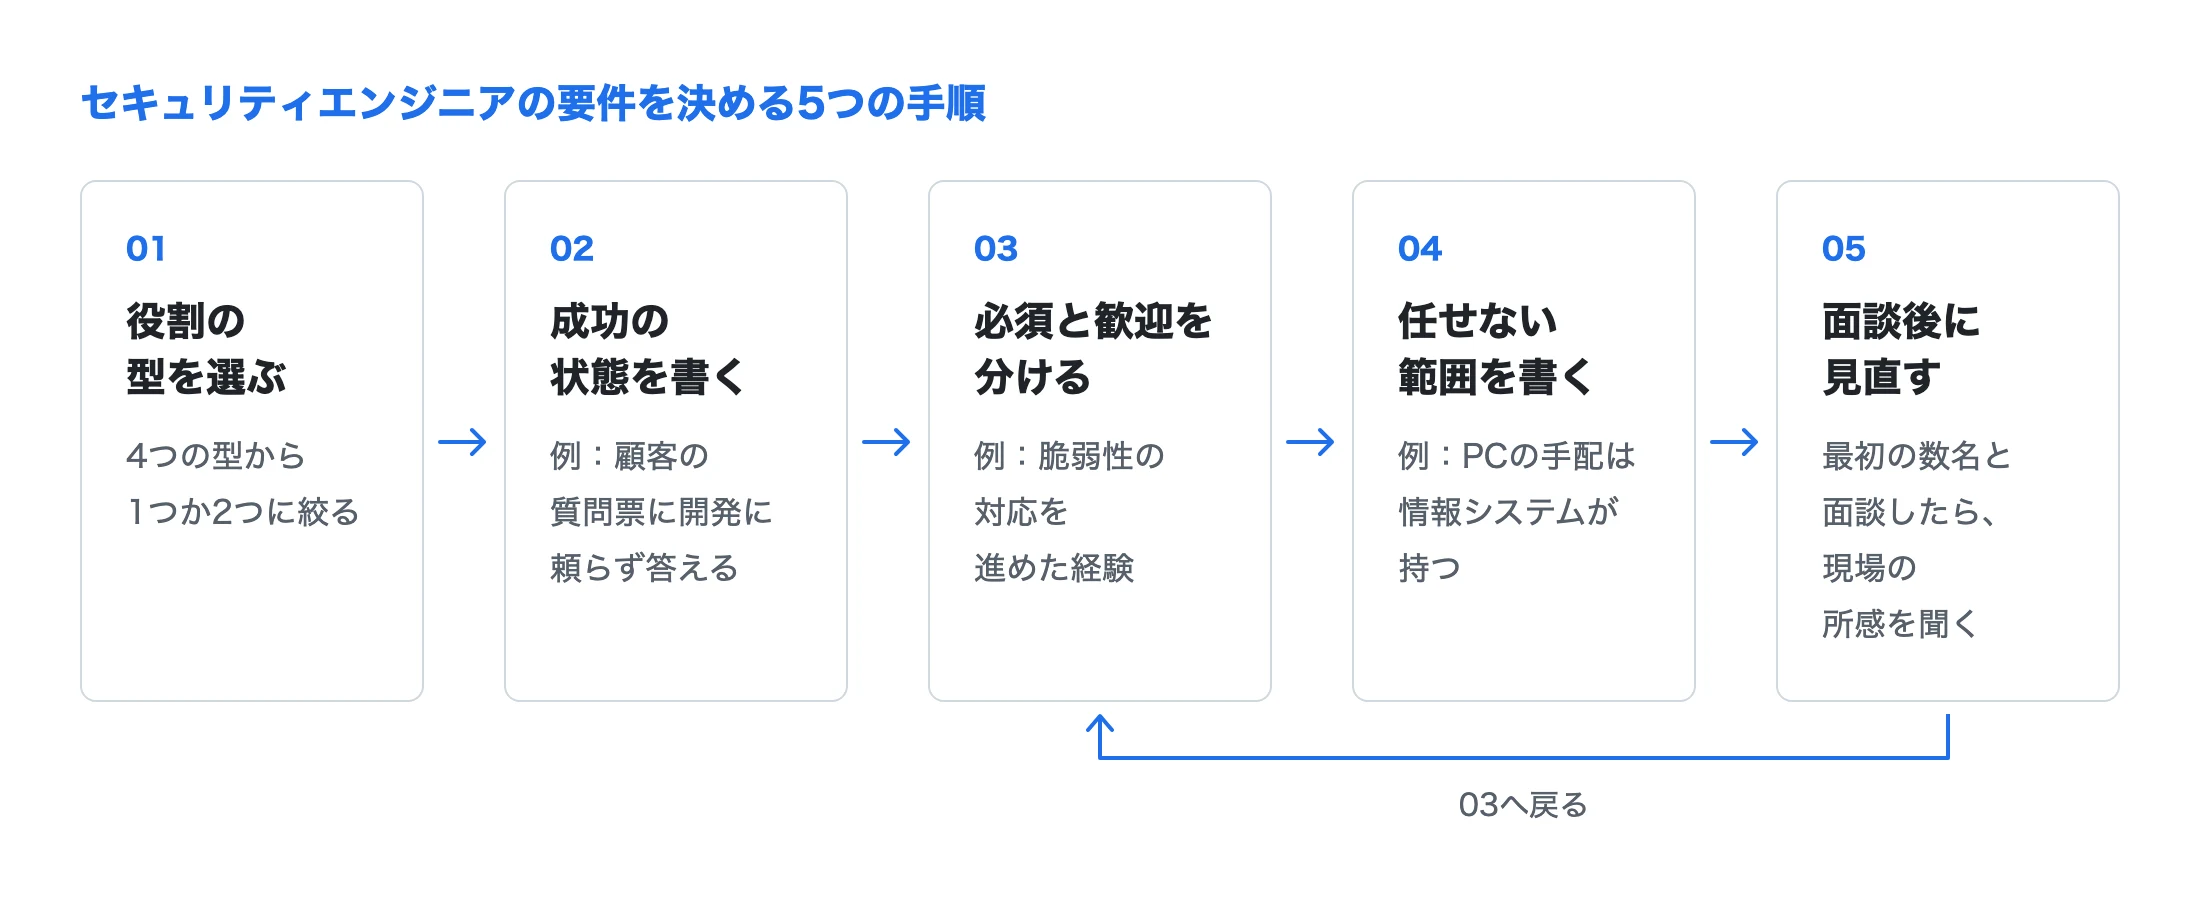
採用担当は、経営や開発責任者(置いていない会社では代表)から次の5つを受け取ってから、図の手順で要件を組み立てます。
役割の型
所属と、成果を評価する人
任せない範囲
入社後1年の成功の状態
年収の範囲
入社後1年の成功の状態
「セキュリティを強化してほしい」だけでは、候補者は何を求められているのかを判断できません。「顧客から届くセキュリティチェックシートに、開発チームに頼らず答えられる状態をつくる」「新しい機能の設計の段階で、セキュリティの観点のレビューを毎回通す流れをつくる」のように、入社後に実現したい状態を書きます。
必須と歓迎の区分と資格の扱い
必須の要件には、成功の状態に照らして、入社後に身につけてもらう余裕がない経験だけを置きます。セキュリティエンジニアの要件では、資格の扱いで社内の意見が分かれやすくなります。
国内の代表的な資格に、IPA(情報処理推進機構)が運営する国家資格の情報処理安全確保支援士があります。試験に合格したうえで登録する資格で、登録を続けるには所定の講習を受けて更新する必要があります(IPA「情報処理安全確保支援士(登録セキスペ)」)。
資格は知識の幅を示す材料になりますが、必須にすると、実務で同じ仕事をしてきた人が対象から外れることがあります。「本番で動くサービスの脆弱性の対応を、開発チームと進めた経験」のように経験の中身を必須にし、資格は歓迎に回すと、対象を広く設定できます。
任せない範囲の明記
セキュリティエンジニアには、セキュリティに関わる相談が社内から集まりやすくなります。社内のPCの手配やアカウントの発行は情報システムの担当に、どこまでのリスクを許容するかの最終判断は経営に残します。セキュリティエンジニアの役割を「判断の材料を出すところまで」と書いておくと、責任の範囲が候補者に伝わります。
インシデント対応で夜間や休日の呼び出し(オンコール)がある場合は、その頻度と待機の扱いを書き、労働条件通知書の記載と食い違わないようにしておきます。待機の時間が労働時間にあたるか、手当をどう扱うかは、社会保険労務士や弁護士への確認が必要です。
セキュリティエンジニアの求人に書かれた年収の幅
セキュリティエンジニアの年収の幅を確かめるため、2026年10月に、ATS(採用管理システム)で公開している正社員求人のうち、年収の記載がある79件(56社)を集計しました。スタートアップやIT企業の求人が中心で、1社から数える求人は3件までです。
求人に書かれた年収 | 下限 | 上限 |
|---|---|---|
4分の1の求人がこの金額以下 | 540万円 | 830万円 |
中央値 | 700万円 | 1,000万円 |
4分の3の求人がこの金額以下 | 800万円 | 1,220万円 |
表の金額は求人に記載された範囲で、選考を経て提示する額と一致するとは限りません。セキュリティエンジニアの求人では、インシデント対応の待機手当や、情報処理安全確保支援士などの資格手当を年収に含める会社と、別に支給する会社があります。比べるときは手当の扱いを確認し、自社の範囲には、上限の金額で迎える人に監視とインシデント対応を任せるのか、プロダクトセキュリティの仕組みづくりを任せるのかを添えて記載します。
面談後に要件を見直す日の設定
専門家とテックリードのどちらで探すかは、最初の数名と話してから変わることもあります。現場の所感を聞いて要件を見直す日を、募集を始める時点で設定しておきます。
セキュリティエンジニアに魅力を伝える方法
セキュリティエンジニアの候補者には、入社後に守る対象の重さと、経営がセキュリティにどこまで本気かを重視する人もいます。「セキュリティを重視する会社」と書くだけでは、その本気度は伝わりません。
セキュリティエンジニアの候補者に伝わる情報
スカウトを送れる相手が限られる職種では、1通ごとの伝え方が返信の数を左右すると、自分たちは実務の中で感じています。求人票とスカウトの文面には、次の6つを入れます。
伝える情報 | 書く内容 |
|---|---|
守る対象といまの不安 | 何を守る必要があり、いまどこに不安があるのか(顧客の要求、扱うデータの重さなど) |
任せる範囲 | プロダクトセキュリティか、コーポレートセキュリティか、顧客への説明と監査の対応か |
経営の位置づけ | セキュリティへの投資を、経営がどう位置づけているか |
判断の権限 | 重大な脆弱性が見つかったとき、リリースを止める判断を誰が持つか |
セキュリティの体制 | セキュリティの専任は何人いて、迷ったときに誰へ相談するか |
インシデント対応の体制 | インシデント対応やオンコールの体制がどうなっているか |
判断の権限は、面談で質問されることがある項目です。求人に書かない場合も、答えを開発責任者と事前に確認しておきます。
体制の不足も、そのまま書きます。「いまはセキュリティの専任がおらず、開発の責任者が顧客のセキュリティチェックシートに答えています」と書けば、仕組みを立ち上げたい人には、入社後の仕事が具体的に伝わります。
セキュリティエンジニアの候補者の探し方
セキュリティに関わる仕事をしてきた人が、セキュリティエンジニアの肩書きを持っているとは限りません。インフラエンジニア、SRE、情報システムの担当者、バックエンドエンジニアとして、セキュリティに関わる仕事を担ってきた人もいます。
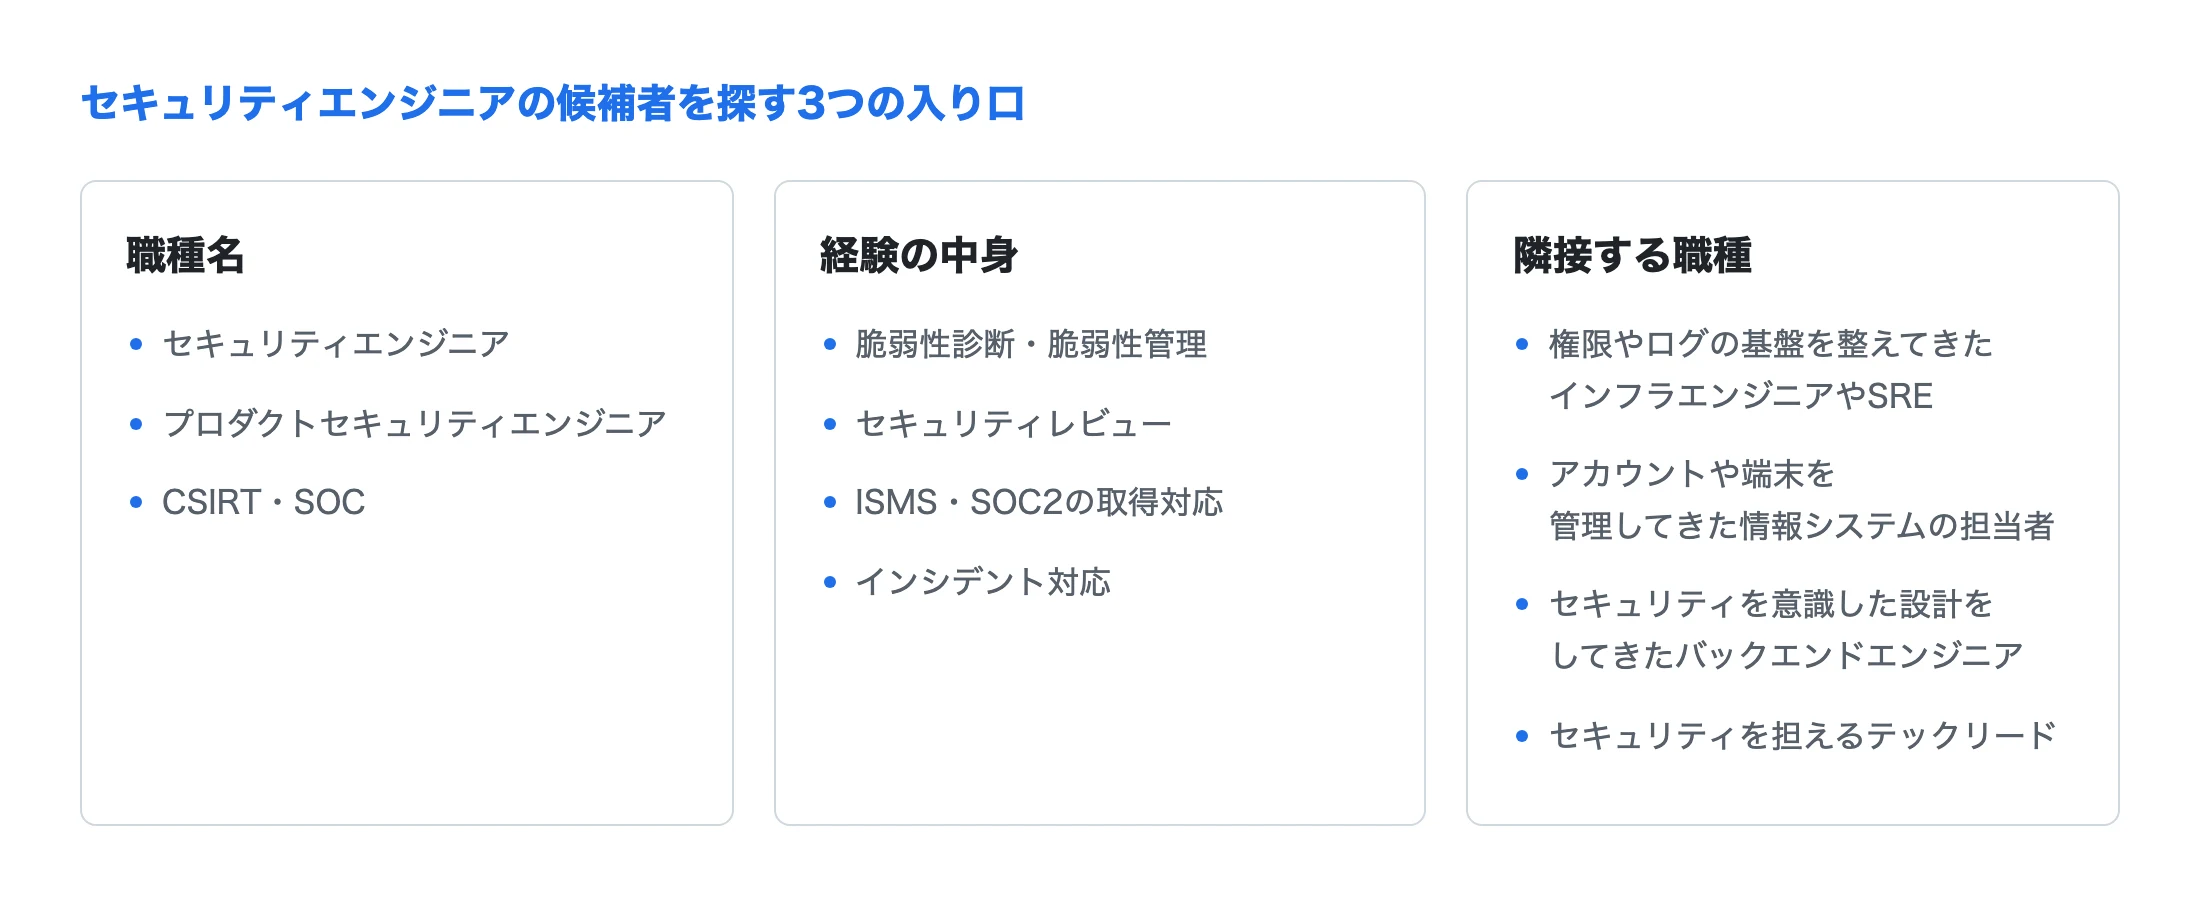
職種名で探す場合は、セキュリティエンジニア、プロダクトセキュリティエンジニア、CSIRTのエンジニアやSOCアナリストの肩書きを持つ人が対象になります。対象は明確ですが、数は限られます。
経験の中身で探す場合は、「脆弱性診断」「脆弱性管理」「セキュリティレビュー」「ISMSの認証やSOC2の報告書の取得対応」「インシデント対応」のような言葉を手がかりにします。CTF(セキュリティの技術を競う大会)への参加や、ソフトウェアの脆弱性を見つけて開発元に報告した実績も、経験の中身を確かめる材料になります。
隣接する職種では、権限やログの基盤を整えてきたインフラエンジニアやSRE、社内のアカウントや端末の管理を担ってきた情報システムの担当者、セキュリティを意識した設計を担ってきたバックエンドエンジニアが、型によっては対象になります。事例のように、技術力と推進力のあるテックリードに担ってもらう選択肢もあります。セキュリティの勉強会やコミュニティで登壇してきた人は、発表の内容から関心の向きを確認できます。
媒体ごとに、登録している人の層は異なります。監視とインシデント対応の型ならセキュリティの専門家が多い媒体、プロダクトセキュリティの型ならWebサービスの開発者が多い媒体から優先して使います。各媒体の傾向は、型を表す言葉で検索して該当する人数を比べるか、媒体の担当者に聞くと分かります。
セキュリティエンジニアの候補者の見極め方
セキュリティエンジニアの見極めでは、資格や知識の量より、守る仕組みを組織の中でつくり、関係者を動かしてきたかを見ます。媒体のプロフィールと職務経歴書で、守ってきた対象と役割の範囲をつかみ、判断の中身は面接で確認します。カジュアル面談は、自社が守る対象や体制を候補者に知ってもらう場として位置づけ、選考の合否には使いません。書類の段階の判断を人によってぶらさないための表は、書類選考の判定表の作り方にまとめています。
選考を通して確認することの例
選考を通して聞くことを、マインド・姿勢と、経験・スキルの2つの領域に分けました。前職のインシデントや脆弱性の具体的な内容は、候補者が守秘を求められている情報です。会社名やシステムが特定できる情報は求めず、本人が担った範囲と、判断の理由を分けて話してもらいます。
マインド・姿勢では、セキュリティのどの分野に関心を向け、組織の中でどう進めたいと考えているかを確認します。
質問の例 | 答えから確認すること |
|---|---|
開発チームや社内の人に、セキュリティの対策に協力してもらうために、日ごろ意識していることは何ですか | 禁止を伝えるだけでなく、手順やツールで、開発チームが自分で対策を実行する形にしてきたか |
最近気になった、公開されている脆弱性やインシデントの報道と、その理由を教えてください | 守秘に触れずに分かる、関心を向けている脅威 |
(自社が守る対象といまの体制を面接で説明したうえで)入社したら、最初の3か月でどこから手をつけますか | 顧客のデータや事業への影響の大きさから、手をつける順番を説明できるか |
最後の質問で自社の体制を説明するときは、過去のインシデントのように社外に出せない話をどこまでするかを、開発責任者と事前に決定しておきます。
経験・スキルでは、守る仕組みをつくる5つの場面で、気づき方、判断、変えたことの流れを確認します。
質問の例 | 答えから確認すること |
|---|---|
新しい機能の設計を確認するとき、どこに攻撃される余地があると考え、開発チームに何を対策として求めましたか | 設計の段階で攻撃の余地を見つけ、対策を求めたか |
対応すべき脆弱性が一度に多く見つかったとき、深刻度や実際に悪用されているかなどをもとに、どの順で対応すると決めましたか | 深刻度と悪用の状況で対応の順を決めてきたか |
インシデントや、その一歩手前の場面で、どう気づき、何を調べ、再発を防ぐために何を変えましたか | 影響の確認と封じ込めを先に行い、再発防止を手順や仕組みの変更まで進めたか |
対策が開発の速さとぶつかったとき、開発チームや経営とどう合意しましたか | リスクの大きさを示し、リリースを止める・条件付きで出すなどの選択肢を出して合意してきたか |
ログの調査でAIが「問題なし」とした通知の中に、実際は対応が必要なものが含まれていたことはありますか。ログをAIに渡すときに、どの情報を除くかをどう決めましたか(使っていない場合は、使うとしたら何を先に決めるか) | AIの判定を人が確かめる分担と、ログの個人情報や秘密情報を外部のAIに渡すときの扱いまで決めていたか |
答えの深さは、同席する現場のエンジニアか開発責任者が評価します。
現場の同席と内定前の合意
選考のうち1回は、現場のエンジニアか開発責任者に同席してもらいます。社内に同席を頼める人がいない場合は、後の「社内にセキュリティの経験者がいない場合の見極め」の節のとおり、社外の経験者に面接を依頼します。
面接の前に、人事が記入シートを用意し、同席する人に共有しておきます。シートには観点を2〜3個書き出し、所見の記入欄を用意します。セキュリティエンジニアでは、リスクの優先順位の付け方、開発チームとの合意の仕方、インシデント対応で本人が担った範囲を観点に入れます。
面接のあと、同席した人は所見を書いたシートを人事に提出します。人事はその所見を踏まえて次の選考に進めるかを決定し、最終面接では直属の上長や経営が採用の可否を判断します。
内定を出す前に、候補者と次の3点を合意します。
任せる範囲と任せない範囲
リリースを止める判断など、本人が持つ権限
夜間や休日のオンコールの有無と頻度
合意した権限やオンコールの扱いは、求人票や労働条件通知書にも同じ内容で書きます。
社内にセキュリティの経験者がいない場合の見極め
開発責任者やインフラの責任者がいる場合は同席してもらい、リスクの優先順位の付け方と関係者との合意の仕方に絞って確認します。セキュリティの専門性まで深く確認したいときは、社外の経験者に1回だけ面接を依頼する方法もあります。
社外の方には、業務委託として守秘の取り決めを結んでから依頼し、所見だけを書いてもらいます。合否の判断は自社で行います。渡す候補者の情報は選考に必要な範囲に限り、同席することは候補者にも事前に伝えます。面接が終わったら、渡した書類の削除か返却を依頼します。
開発責任者もインフラの責任者もいない会社で、代表や一人で人事を担う人が採用を受け持つときは、顧客のセキュリティチェックシートや監査の要求のうち、いま答えられていない項目を書き出すところから始めます。書き出した項目が、表の4つの型のどれに当たるかを判断します。型が決まった段階で、守秘の取り決めを結んだ社外のセキュリティの経験者に要件を見てもらい、面接への同席も頼みます。
セキュリティエンジニアの採用でよくある質問
プロダクトセキュリティとコーポレートセキュリティは別々に募集したほうがよいですか
プロダクトセキュリティでは設計のレビューや脆弱性の対応、コーポレートセキュリティでは端末やID管理、社内のSaaSの統制が仕事の中心になり、求める経験の重なりは小さくなります。両方を任せたい場合は、プロダクトセキュリティとコーポレートセキュリティで求人を分けて出します。分けるときは、それぞれで実際に任せる仕事に合わせて、業務内容と労働条件を書きます。
セキュリティの専門家が見つからないときはどうすればよいですか
最初の1人であれば、技術力が幅広く、プロジェクトを進める力があるエンジニアにセキュリティを担ってもらう形も選択肢になります。先ほどの事例のように、テックリードの候補者を探すときに、セキュリティを担える可能性もあわせて確認する方法もあります。兼任で任せる場合は、セキュリティにあてる時間の目安と、専任を採用する判断の目安(顧客の監査の要求、扱うデータの増加など)を、先に経営と合意しておきます。
資格を持っていない人は対象から外すべきですか
資格がないことを理由に外す必要はありません。実務で同じ種類の仕事をしてきたかを確認したうえで判断します。資格が示すのは知識の幅で、仕組みをつくって関係者を動かしてきた経験は資格からは分かりません。顧客との契約や入札の条件で資格の保有者の配置を求められている場合は、資格を必須に残します。
技術が分からない採用担当でも見極められますか
攻撃や防御の技術の深さは、採用担当だけでは見極めきれないと考えています。採用担当は、スカウトを送るかどうかと、書類選考を通すかどうかを判断します。
その基準として、経歴から有無で判断できる条件(脆弱性診断やインシデント対応を専任で担った年数、情報処理安全確保支援士などの資格)と、面接で確かめる条件(守る仕組みを自分でつくってきたか、開発チームや経営を動かして対策を進めてきたか)を、開発責任者と分けて書き出しておきます。
セキュリティエンジニアの採用に困ったら
セキュリティエンジニアの採用で行き詰まったら、最初の1人に求める人物像から選考の進め方まで、採用の流れに沿って、どこで困っているかを探します。専任の採用までに時間がかかる場合は、それまで外部の力をどう借りるかも考えておきます。
困っていること | まず見直すこと | 参考になる記事・節 |
|---|---|---|
専門家がそもそも見つからない | 最初の1人をテックリードに担ってもらう形も含めて、探す人物像を見直したか | この記事の「セキュリティの専門家からセキュリティも担えるテックリードに人物像を変えた支援事例」 |
求人を出しても応募が少ない | 守る対象といまの不安、リリースを止める判断の権限を求人に書いているか | この記事の「セキュリティエンジニアの候補者に伝わる情報」 |
人材紹介のエージェントから推薦が来ない | プロダクトセキュリティかコーポレートセキュリティかといった役割の型を、担当者に伝えているか。専門家に絞った条件のままになっていないか | |
スカウトの対象者が少ない | 肩書きだけでなく、脆弱性診断やインシデント対応、ISMSの取得対応の経験からも探しているか | この記事の「セキュリティエンジニアの候補者の探し方」 |
面接まで進んでも辞退される | 判断の権限や夜間のオンコールの扱いを、内定前に候補者と合意できているか | この記事の「現場の同席と内定前の合意」 |
セキュリティの専任がなかなか採用できない | 採用できるまでの間、脆弱性の診断やログの監視、顧客のセキュリティチェックシートへの回答の下書きを、外部の診断会社や監視の代行会社、業務委託の専門家に任せられないか。任せる場合は、どこまでのリスクを許容するかや、インシデントを顧客にどう知らせるかといった判断を社内の誰が行うかと、採用した社員への引き継ぎの方法を先に決めているか | この記事の「セキュリティエンジニアの採用が必要かどうかを判断する観点」 |
最初の1人をどの人物像で探すかから見直したいときは、お問い合わせからご相談ください。守る対象といまの体制をお聞きしたうえで、どこから手をつけるかを一緒に整理します。
永井涼平
HRdev代表
レバレジーズ、クラウドワークス等を経て2021年にHRdev創業。18年以上エンジニア採用の最前線に立ち、ログラス・MFS・SALESCORE等の支援実績を持つ。