セキュリティエンジニアとは|9職種の仕事内容と採用要件の書き分け方
セキュリティエンジニアは、システムやサービスを攻撃や事故から守る専門職の総称です。代表的な9職種の一覧と仕事内容、採用が難しい理由、求人票での要件の書き分け方を、採用担当向けに整理します。
セキュリティエンジニアは、システムやサービスを攻撃や事故から守る専門職の総称です。実態としては、脆弱性を探す人、安全な仕組みを設計する人、攻撃を監視する人、事故に対応する人といった、求められる経験の違う複数の職種をまとめて指しています。
この4つを仕事内容で言い直すと、次のとおりです。
弱点を探す:脆弱性診断、ペネトレーションテスト
安全な仕組みを設計・運用する:システム構成の設計、開発工程へのセキュリティの組み込み、社内の端末・ネットワーク・アカウントの防御
攻撃を監視する:攻撃の兆候の常時監視と分析
事故に対応する:事故の初動対応と原因の調査、製品の脆弱性報告の受付と修正の調整
このほかに、社内規程の整備や、ISMSなどの認証の取得・維持を担う職種もあります。
初めてセキュリティ人材の採用を任されると、「セキュリティエンジニアを1人」という要件のまま募集を始めてしまうことがあります。
自分が関わってきた採用では、社内を守る仕事と自社製品を守る仕事が同じものとして扱われる場面に、最もよく出会います。問題が起きる前に手を打つ仕事と、起きた後に動く仕事の違いも、募集の段階では区別されにくい点です。種類の一覧、社内と製品・起きる前と起きた後の違い、採用が難しい理由と自社に必要な領域、求人票での要件の書き分け、候補者に伝えることまでを、採用する側の視点で整理します。
Web開発の職種の分かれ方は、Webエンジニアの種類一覧にまとめています。
セキュリティエンジニアはどう分かれているのか
守る対象(社内か製品か)と、関わる時期(企画・運用・事故対応)の2つの軸で職種の位置が決まります。採用要件を考えるときも、先にこの2つの軸で位置を決めると、人材像がぶれにくくなります。
企画・設計する | 実装・運用する | 起きた後に対処する | |
|---|---|---|---|
社内を守る | セキュリティ企画・ガバナンス | コーポレートセキュリティ・SOC | CSIRT |
製品を守る | セキュリティアーキテクト(セキュア設計) | プロダクトセキュリティ・脆弱性診断・ペネトレーションテスト | PSIRT |
セキュリティ企画・ガバナンスは社内と製品の両方にまたがり、セキュリティアーキテクト、脆弱性診断、ペネトレーションテストも社内システムを対象にすることがあります。表では、それぞれの中心になる位置に記載しています。
社内を守るコーポレートセキュリティ
コーポレートセキュリティは、自社の社内IT環境や従業員、社内に蓄積された情報資産を守る仕事です。社内ネットワークや業務で使う端末の管理、標的型攻撃メールへの対策、社員が使うアカウントの認証基盤、内部不正の防止などが含まれます。
採用担当の方からは、情報システム部門(社内のIT環境を整備・運用する部門、情シス)との違いをよく聞かれます。線引きは、守ることが目的になっているかどうかにあります。情シスは社内のIT環境を動かすことが仕事で、その中に安全の確保も含まれます。コーポレートセキュリティは守ること自体が仕事で、脅威の想定から対策の設計、検知の仕組みづくりまでを担います。
小さな組織では兼務することも珍しくありません。ただ、採用するときには、候補者の主なミッションが何で、どういったことをしてほしいのかを明確に決めておくことで、より適切な候補者に求人が届けられるようになります。
製品を守るプロダクトセキュリティ
プロダクトセキュリティは、自社が顧客に提供するサービスやプロダクトそのものの安全性を守る仕事です。設計や実装の段階から安全性を作り込むことと、開発の進め方にセキュリティの観点を組み込むことが中心で、脆弱性診断(攻撃を受ける前に弱点を検査する作業)を自ら行うこともあります。開発チームと近い場所で動くことが多い職種です。
この2つは、必要な人材像も置かれる部署も違います。社内の情報漏えいや不正アクセスを防ぎたいのか、提供しているサービスの脆弱性を減らしたいのか。ここが曖昧なまま募集すると、応募いただいた方の経験と自社の期待がすれ違います。
企画・運用・事故対応のどこに関わるか
守る対象と対を成す、もう一つの軸が「いつ関わるか」です。企画・設計は何をどこまで守るかを決める仕事、実装・運用は決まった対策を形にして日々回す仕事、事故への対処は起きてから原因を突き止めて被害を止める仕事です。
この3つは地続きに見えますが、求められる能力は独立しています。方針を描ける人が、深夜のインシデント対応で冷静に指揮を執れるとは限りません。逆に、緊急対応に強い人が、3年先を見た投資計画づくりに向いているとも限りません。
セキュリティエンジニアにはどんな種類があるのか
採用の場面でよく出てくる職種は、セキュリティ企画・ガバナンス、セキュリティアーキテクト、コーポレートセキュリティ、プロダクトセキュリティ、脆弱性診断、ペネトレーションテスト、SOC、CSIRT、PSIRTの9つです。守る対象と主な仕事は、職種ごとに異なります。
IPA(情報処理推進機構)が公開しているITSS+(プラス)セキュリティ領域では、セキュリティ関連の業務を17分野に整理しています。上に挙げた9つは、その区分を参考にしつつ、採用の場面でよく使われる呼び名でまとめたものです。社内で職種を話し合うときは、ITSS+の分野名と対応づけておくと、認識をそろえやすくなります。
職種 | 守る対象 | 主な仕事 | 採用で確認する経験 |
|---|---|---|---|
セキュリティ企画・ガバナンス | 横断 | 方針・社内規程の整備、ISMS(情報セキュリティマネジメントシステム)などの認証取得・維持、監査対応 | 規程設計、監査対応、関係部門との調整 |
セキュリティアーキテクト | 製品(社内にも関わる) | システム全体の安全な構成を設計し、開発や導入の方針を決める | インフラやアプリケーションの設計経験と、脅威を想定する力 |
コーポレートセキュリティ | 社内 | 社内ネットワーク・端末・アカウントの防御、内部不正対策 | 社内IT環境の設計・運用、認証基盤や端末管理の知見 |
プロダクトセキュリティ | 製品 | 安全な設計・実装の支援、開発プロセスへの組み込み | 開発経験とセキュリティ知識の両立 |
脆弱性診断 | 製品(社内にも関わる) | Webアプリケーションやネットワークの弱点を、手順に沿って検査し報告する | 診断ツールと手動検査の実務、報告書の作成 |
ペネトレーションテスト | 製品(社内にも関わる) | 攻撃者と同じ手口で実際に侵入を試み、どこまで入り込めるかを確かめる | 攻撃手法への深い理解、検証環境での侵入の実務 |
SOC(セキュリティ監視) | 社内(SaaSでは本番環境も含むことが多い) | 攻撃の兆候を常時監視し、検知・分析する | ログ分析、検知ルールの運用、交代制勤務の経験または勤務条件への合意 |
CSIRT | 社内(SaaSでは製品側の事故も担うことが多い) | 事故時の初動・封じ込め・原因調査・再発防止 | 緊急時の判断、フォレンジック(証跡調査)の経験 |
PSIRT | 製品 | 製品の脆弱性報告の受付・修正の調整・顧客への公表 | 脆弱性の技術理解、社外の報告者や社内各部門との調整 |
脆弱性診断とペネトレーションテストは混同されやすい職種です。診断は決められた項目に沿って弱点を網羅的に洗い出し、ペネトレーションテストは特定の目標に向けて実際に侵入を試みます。どちらも攻撃者の視点で弱点を探しますが、仕事の進め方が異なります。
ISMSの認証取得を担うセキュリティ企画・ガバナンスは、大企業との取引やRFP、セキュリティチェックシートへの対応で求められることが多い領域です(上場審査で認証そのものが要求されるわけではなく、問われるのは内部統制と情報管理の体制です)。
企画・運用・事故対応の3つと同じように、職種ごとに見ても、即戦力として求められる経験はそれぞれ独立しています。診断が得意な方がそのまま事故対応もこなせるとは限りませんし、認証対応に強い方が必ずしも設計に向いているわけでもありません。「セキュリティ全般ができる人」をひとりで探そうとすると、この独立性が壁になります。
「起きる前」と「起きた後」は何が違うのか
問題が起きる前の仕事と起きた後の仕事は、同じセキュリティという言葉でくくられていても、必要な力が異なります。冒頭の2軸の表でいえば、企画・設計と実装・運用が「起きる前」、事故への対処が「起きた後」にあたります。
起きる前 | 起きた後 | |
|---|---|---|
やること | 守りを設計する、弱点を見つけて塞ぐ | 何が起きたか突き止める、被害を止める |
仕事の性質 | 日々の積み上げ | 時間との勝負 |
成果の見え方 | 何も起きないこと | 収束までの速さと、説明の確かさ |
問われる力 | 手応えがなくても続けられること | 強い圧力の中で判断を下し続けること |
起きる前は、成果が「何も起きなかった」という形でしか出ません。手応えがないまま守りを積み上げていけるかどうかが、この仕事の分かれ目になります。
起きた後は、断片的な情報から何が起きたのかを突き止め、被害を止め、社内外への説明を組み立てます。判断を間違えれば被害が広がるという圧力の中で、決め続けることが必要です。
同じ人が両方をこなす場面もありますが、採用では別の経験として扱ったほうが、面接で聞くことも評価の基準も定まります。
採用はなぜ難しいのか
人材の総数が足りていないうえに、専門が細かく分かれるため、自社に合う経験を持つ方がごくわずかになるからです。
経済産業省が2016年6月に公表した「IT人材の最新動向と将来推計に関する調査結果」では、情報セキュリティ人材が当時すでに不足しており、将来的にも不足が続くと推計されました。最新の状況はIPAの情報セキュリティ白書2025の「サイバーセキュリティ人材の現状と育成」などで確認できます。いずれの調査でも、セキュリティを担える人材が需要に追いついていない状況は共通しています。
そのうえで、ここまで見てきたように職種が細かく分かれることが、母集団をさらに小さくします。もともと少ない人材が、社内側と製品側、企画と運用と事故対応に分かれるため、「自社が必要とする経験を持つ方」に絞ると、対象は一段と少なくなります。
経験を積んだ方がどこにいるかにも偏りがあります。セキュリティの実務経験は、脆弱性診断やコンサルティング、監視運用の受託といった支援側の専門会社で蓄積されることが多く、事業会社の中で継続してセキュリティを担ってきた方は、その中でも多くありません。事業会社で採用するなら、支援側で経験を積まれた方に来ていただく流れになりやすく、そのぶん難しさも増します。
加えて、セキュリティ人材は転職市場に出てきにくい傾向があります。専門性が高く待遇も整っている職種ほど、現職に留まる理由が強くなります。
年収の提示水準
ロバート・ハーフ・ジャパンが公開している2026年版の年収ガイドを見ると、セキュリティエンジニアの年収は中央値で800万円です。
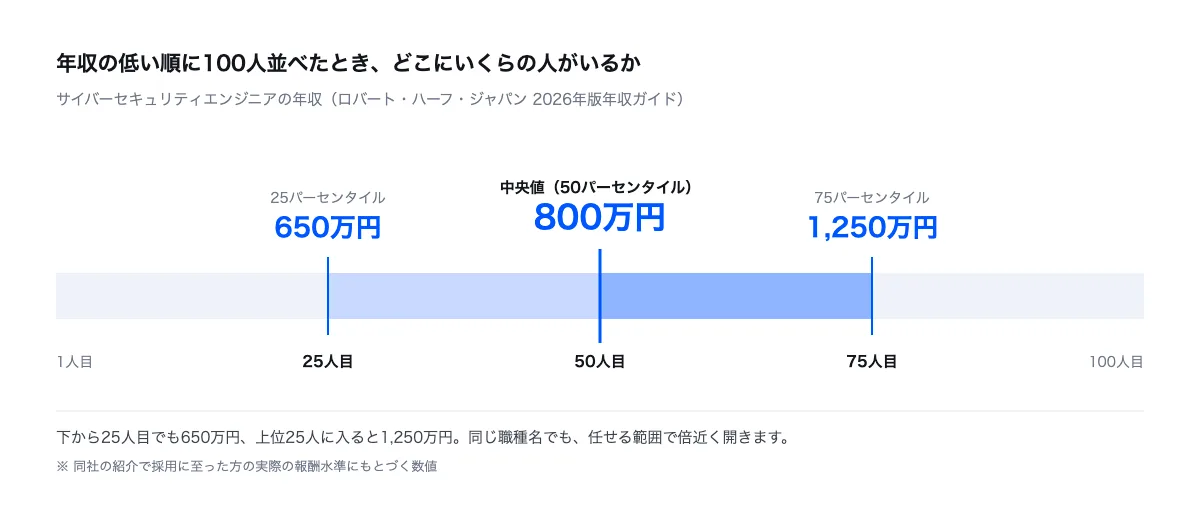
ロバート・ハーフ・ジャパン「2026年版年収ガイド」の掲載画像を参考に作成
同じ職種名でも任せる範囲によって、年収には大きな幅があります(分布は上の図を参照)。自分が関わってきた範囲でも、事業会社が出す提示水準はここ数年で上がっています。予算を先に決めてから要件を考えると、市場と噛み合わないまま募集を出すことになりかねません。どの職種を採用したいかが決まった時点で、その水準を確認しておくと安全です。
自社に必要なのはどの領域か
いま最も守りたいものが社内の情報資産なのか、提供しているプロダクトなのかを言葉にすると、優先する職種が決まります。
次の表は一般的な目安で、最終的には自社の事業内容に合わせた判断が必要です。
守りたいもの・状況 | 優先して考える職種 |
|---|---|
自社プロダクトをこれから本格的に伸ばし、作り込みの安全性を高めたい | プロダクトセキュリティ、セキュリティアーキテクト |
個人情報や決済情報など機密性の高いデータを扱い、漏えい時の影響が大きい | SOC、CSIRT |
製品の脆弱性報告を受け付ける窓口が社内にない | プロダクトセキュリティ、またはPSIRT |
大企業との取引やRFP対応でISMSなどの認証が求められる | セキュリティ企画・ガバナンス |
社内の端末・アカウント管理や内部不正対策を、情シスの兼務から切り出したい | コーポレートセキュリティ |
専任を置かない、という判断もあります。監視は外部のSOCサービスに任せて社内は窓口だけを持つ、診断やペネトレーションテストは外部の専門会社に依頼する、社内側は情シスが兼ねる、といった形です。何を自社で持ち、何を外に任せるかを決めてから、残った部分を募集要件にすると無理がありません。
必要な職種が定まらないまま間口だけを広げると、「セキュリティ全般を1人で」という募集は空回りしやすくなります。応募いただく方の専門性はばらつき、面接でも評価の基準が定まりません。1つか2つに絞り込めれば、そのぶん候補者にも「この会社は何を任せたいのか」が伝わりやすくなります。
なお、専任の人事がいない体制でどう採用を進めるかは、人事がいないスタートアップのエンジニア採用戦略でも整理しています。
求人票で要件をどう書き分けるか
職種名ではなく、任せたい仕事と、その仕事に必要な経験を具体的に書くと、合う方の応募につながります。
「セキュリティエンジニア(経験3年以上)」とだけ書くと、診断の経験者も、監視の経験者も、認証対応の経験者も同じように応募できてしまいます。職種ごとに、必須の経験を仕事の言葉で書き分けると、応募の段階でのすれ違いが減ります。
必須・歓迎要件の書き分け
先の一覧表の「採用で確認する経験」を、求人票の言葉に直すと次のとおりです。ここでは代表的な6職種を例にしています。表にない職種も、任せる仕事を経験の言葉で書く考え方は同じです。
職種 | 必須要件の書き方の例 | 歓迎要件の書き方の例 |
|---|---|---|
プロダクトセキュリティ | 自社サービスの設計レビューやコードレビューに、セキュリティの観点で関わった経験 | 開発チームへの勉強会やガイドライン整備の経験 |
脆弱性診断 | Webアプリケーションの脆弱性診断を実施し、報告書にまとめた経験 | 診断結果をもとに、開発チームと修正の完了まで対応した経験 |
SOC | ログの監視・分析と、アラートの一次判断の経験 | 検知ルールを自ら作成・改善した経験 |
CSIRT | インシデント発生時の初動対応と、原因調査に関わった経験 | 社外(取引先や個人情報保護委員会など)への報告を担った経験 |
セキュリティ企画・ガバナンス | 社内規程の策定や、ISMSなどの認証取得・維持に関わった経験 | 監査対応の窓口を担った経験 |
コーポレートセキュリティ | 社内ネットワークや端末、アカウントの管理を設計・運用した経験 | 認証基盤の導入や、内部不正対策の仕組みづくりに関わった経験 |
必須要件は2〜3個に絞り、それ以外は歓迎要件に回しておくと、候補者の少ない職種でも応募の間口を狭めすぎずに済みます。SOCやCSIRTで夜間や休日の呼び出しがある場合は、その有無と扱いも労働条件として求人票に書いておきます。
資格の扱い
資格を必須に置くかどうかも、ここで決めておきます。情報処理安全確保支援士などの資格は知識の目安にはなりますが、資格の有無と任せられる実務の範囲は一致しないことがあります。資格は歓迎要件に置き、必須要件は経験で書くほうが、実務の合う方を取りこぼしにくくなります。
候補者に何を伝えるか
求人票に限らず、候補者との接点すべてを通じて伝えることは次の3つです。
伝えること | 具体例 | 曖昧なままだと |
|---|---|---|
何を任せたいか | 開発中の設計レビューなのか、リリース前の脆弱性診断なのか | 職種名だけが独り歩きし、経験の違う方が応募する |
どこまで広げてほしいか | プロダクト側から入って社内の認証基盤まで担う、運用から入って方針づくりに関わる | 入社後に「聞いていた話と違う」が起きる |
どこは任せないか | 監視は外部のSOCサービスに任せる、フォレンジック調査は外部の専門会社に依頼する | 際限なく広がる懸念を持たれ、辞退につながる |
セキュリティの仕事は入社後に隣へ広がっていくことが多いため、広げるつもりがあるなら最初に共有し、ないならそれも先に伝えておいたほうが誠実です。
この3つは、最初の接点から最終面接まで一貫させます。スカウトの文面、求人票、カジュアル面談、一次面接、最終面接で言っていることが変わると、候補者は自社の本気度を測れなくなります。専門性が高く、他社からも声がかかる方ほど、この一貫性を重視しています。
この職種は、社内に相談できる人がいないまま募集が始まることがよくあります。だからこそ、誰に何を任せるのかを先に言葉にしておくと、選考の途中で揺れずに済みます。
セキュリティ人材の採用に迷ったら、自社が必要とする領域の切り分けからHRdevが一緒に整理できますので、お気軽にお声がけください。
永井涼平
HRdev代表
レバレジーズ、クラウドワークス等を経て2021年にHRdev創業。18年以上エンジニア採用の最前線に立ち、ログラス・MFS・SALESCORE等の支援実績を持つ。
この記事に出てくる用語
エンジニア採用の用語集で、それぞれの意味と採用担当の見極めポイントを解説しています。